
Материалы по тегу: информационная безопасность
|
22.11.2024 [08:57], Сергей Карасёв
Positive Technologies получила сертификат ФСТЭК на межсетевой экран PT NGFW
positive technologies
брандмауэр
импортозамещение
информационная безопасность
сделано в россии
сертификация
сети
фстэк россии
Компания Positive Technologies, по сообщению газеты «Ведомости», первой среди отечественных разработчиков межсетевых экранов получила новый сертификат ФСТЭК России — «многофункциональный межсетевой экран уровня сети». Документ подтверждает соответствие требованиям ФСТЭК по четвёртому уровню доверия. Речь идёт о межсетевом экране нового поколения PT NGFW. Positive Technologies объявила о выпуске данного продукта несколько дней назад. Решение обеспечивает защиту корпоративной сети от атак и вредоносного ПО, а также предоставляет средства управления доступом к веб-ресурсам. PT NGFW предлагается в виртуальном исполнении, а также в составе программно-аппаратных комплексов на платформе Intel Xeon Sapphire Rapids. По заявлениям Positive Technologies, межсетевой экран позволяет закрыть потребности бизнеса по защите от актуальных угроз без потерь в производительности. В состав PT NGFW входят различные модули безопасности — IPS-система, потоковый антивирус, фильтрация URL и обогащение данными об угрозах. 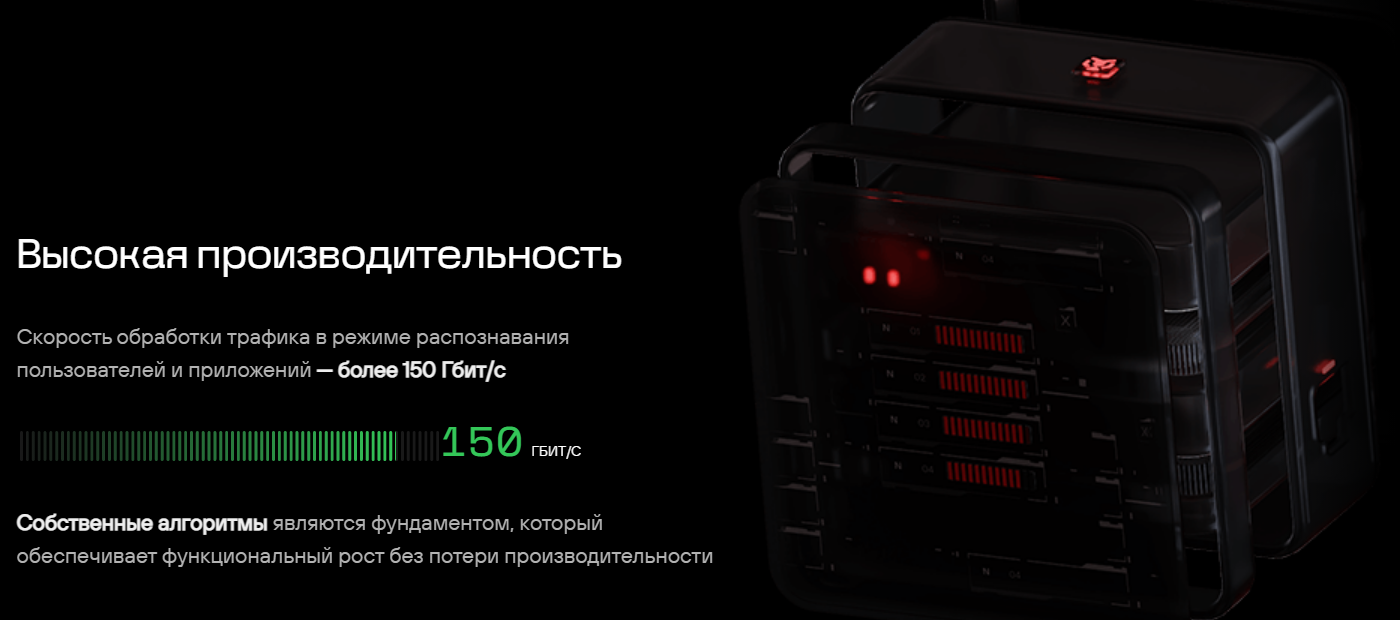
Источник изображения: Positive Technologies Четвёртый уровень доверия ФСТЭК означает, что PT NGFW может использоваться для защиты значимых объектов критической информационной инфраструктуры (ЗО КИИ), государственных информационных систем (ГИС), автоматизированных систем управления технологическими процессами (АСУ ТП) и информационных систем персональных данных (ИСПДн). PT NGFW может применяться в различных сценариях, таких как защита периметра, корпоративных сетей, дата-центров или облачных сервисов. Система определяет более 1500 приложений и подприложений, включая популярные российские решения, такие как «1С», «Госуслуги», «Яндекс», «VK» и «Битрикс».
20.11.2024 [17:10], Андрей Крупин
Positive Technologies представила межсетевой экран PT NGFW для защиты бизнеса от кибератакКомпания Positive Technologies объявила о выпуске брандмауэра PT NGFW. Программный комплекс обеспечивает защиту корпоративной сети от сетевых атак и вредоносного ПО, а также управление доступом к веб‑ресурсам. В решение встроены модули контроля пользователей и приложений, система предотвращения вторжений (IPS), средства инспекции (расшифровки) TLS-трафика, механизмы URL-фильтрации и инструменты централизованного управления с поддержкой до 10 тысяч конечных устройств. PT NGFW поддерживает маршрутизацию трафика, виртуальные контексты, иерархию объектов и правил, поиск, журналирование и работу в составе отказоустойчивых кластеров. Также сообщается о возможностях интеграции с Microsoft Active Directory и экосистемой продуктов Positive Technologies. 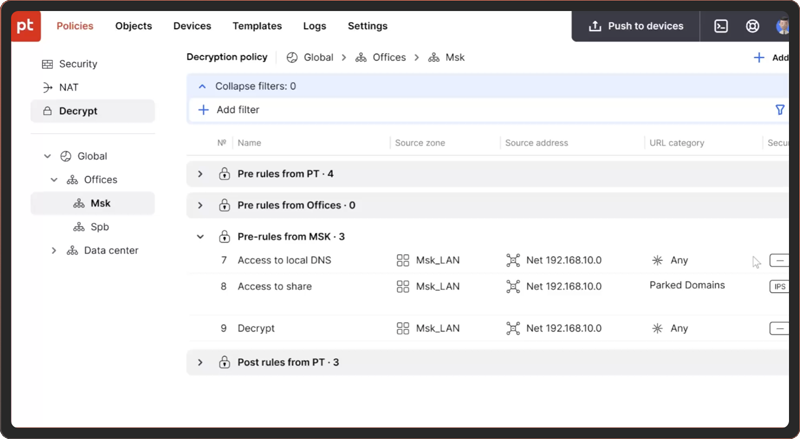
Пользовательский интерфейс PT NGFW (источник изображения: ptsecurity.com) PT NGFW доступен для приобретения как в виртуальном исполнении, так и в составе программно-аппаратных комплексов с архитектурой х86, разнящихся форм-фактором, аппаратной начинкой, набором поддерживаемых сетевых интерфейсов и производительностью в различных режимах межсетевого экрана. Самая младшая модель в линейке устройств — PT NGFW 1010 — обеспечивает производительность до 5,6 Гбит/c (режим Firewall), до 900 Мбит/с (IPS и «Инспекция приложений»), до 100 Мбит/с (NGFW) и до 100 Мбит/с (TLS Forward Proxy). Самый старший вариант — PT NGFW 3040 — позволяет обрабатывать трафик со скоростью до 300 Гбит/c (режим Firewall), до 60 Гбит/с (IPS и «Инспекция приложений»), до 10 Гбит/с (NGFW) и до 25 Гбит/с (TLS Forward Proxy). Межсетевой экран PT NGFW может применяться в организациях различного размера, в том числе в крупных со сложной сетевой инфраструктурой, а также для защиты центров обработки данных. По данным аналитиков, в 2025 году объём российского рынка сетевой безопасности достигнет 100 млрд рублей, при этом около 60 % защитных продуктов придётся на решения класса NGFW. Такие прогнозы игроки рынка связывают с требованиями правительства РФ по переводу к упомянутому сроку критической информационной инфраструктуры на преимущественное использование отечественных разработок в сфере ИБ.
20.11.2024 [01:40], Владимир Мироненко
Microsoft представила кастомные чипы Azure Boost DPU и Integrated HSM, уникальный AMD EPYC 9V64H с HBM и собственный вариант NVIDIA GB200 NVL72
amd
azure arc
azure stack
dpu
epyc
gb200
hardware
hbm
hpc
microsoft
microsoft azure
nvidia
гибридное облако
ии
информационная безопасность
облако
стойка
ускоритель
Microsoft представила на конференции Microsoft Ignite новые специализированные чипы Azure Boost DPU и Azure integrated Hardware Security Module (HSM), предназначенные для использования в ЦОД с целью поддержки рабочих нагрузок в облаке Azure и повышения безопасности. 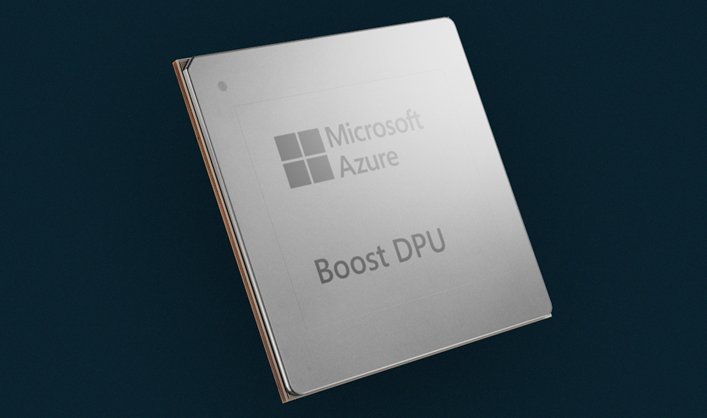
Источник изображений: Microsoft Чтобы снизить зависимость от поставок чипов сторонних компаний, Microsoft занимается разработкой собственных решений для ЦОД. Например, на прошлогодней конференции Microsoft Ignite компания представила Arm-процессор Azure Cobalt 100 и ИИ-ускоритель Azure Maia 100 собственной разработки. Azure Boost DPU включает специализированные ускорители для работы с сетью и хранилищем, а также предлагает функции безопасности. Так, скорость работы с хранилищем у будущих инстансов Azure будет вчетверо выше, чем у нынешних, а энергоэффективность при этом вырастет втрое. 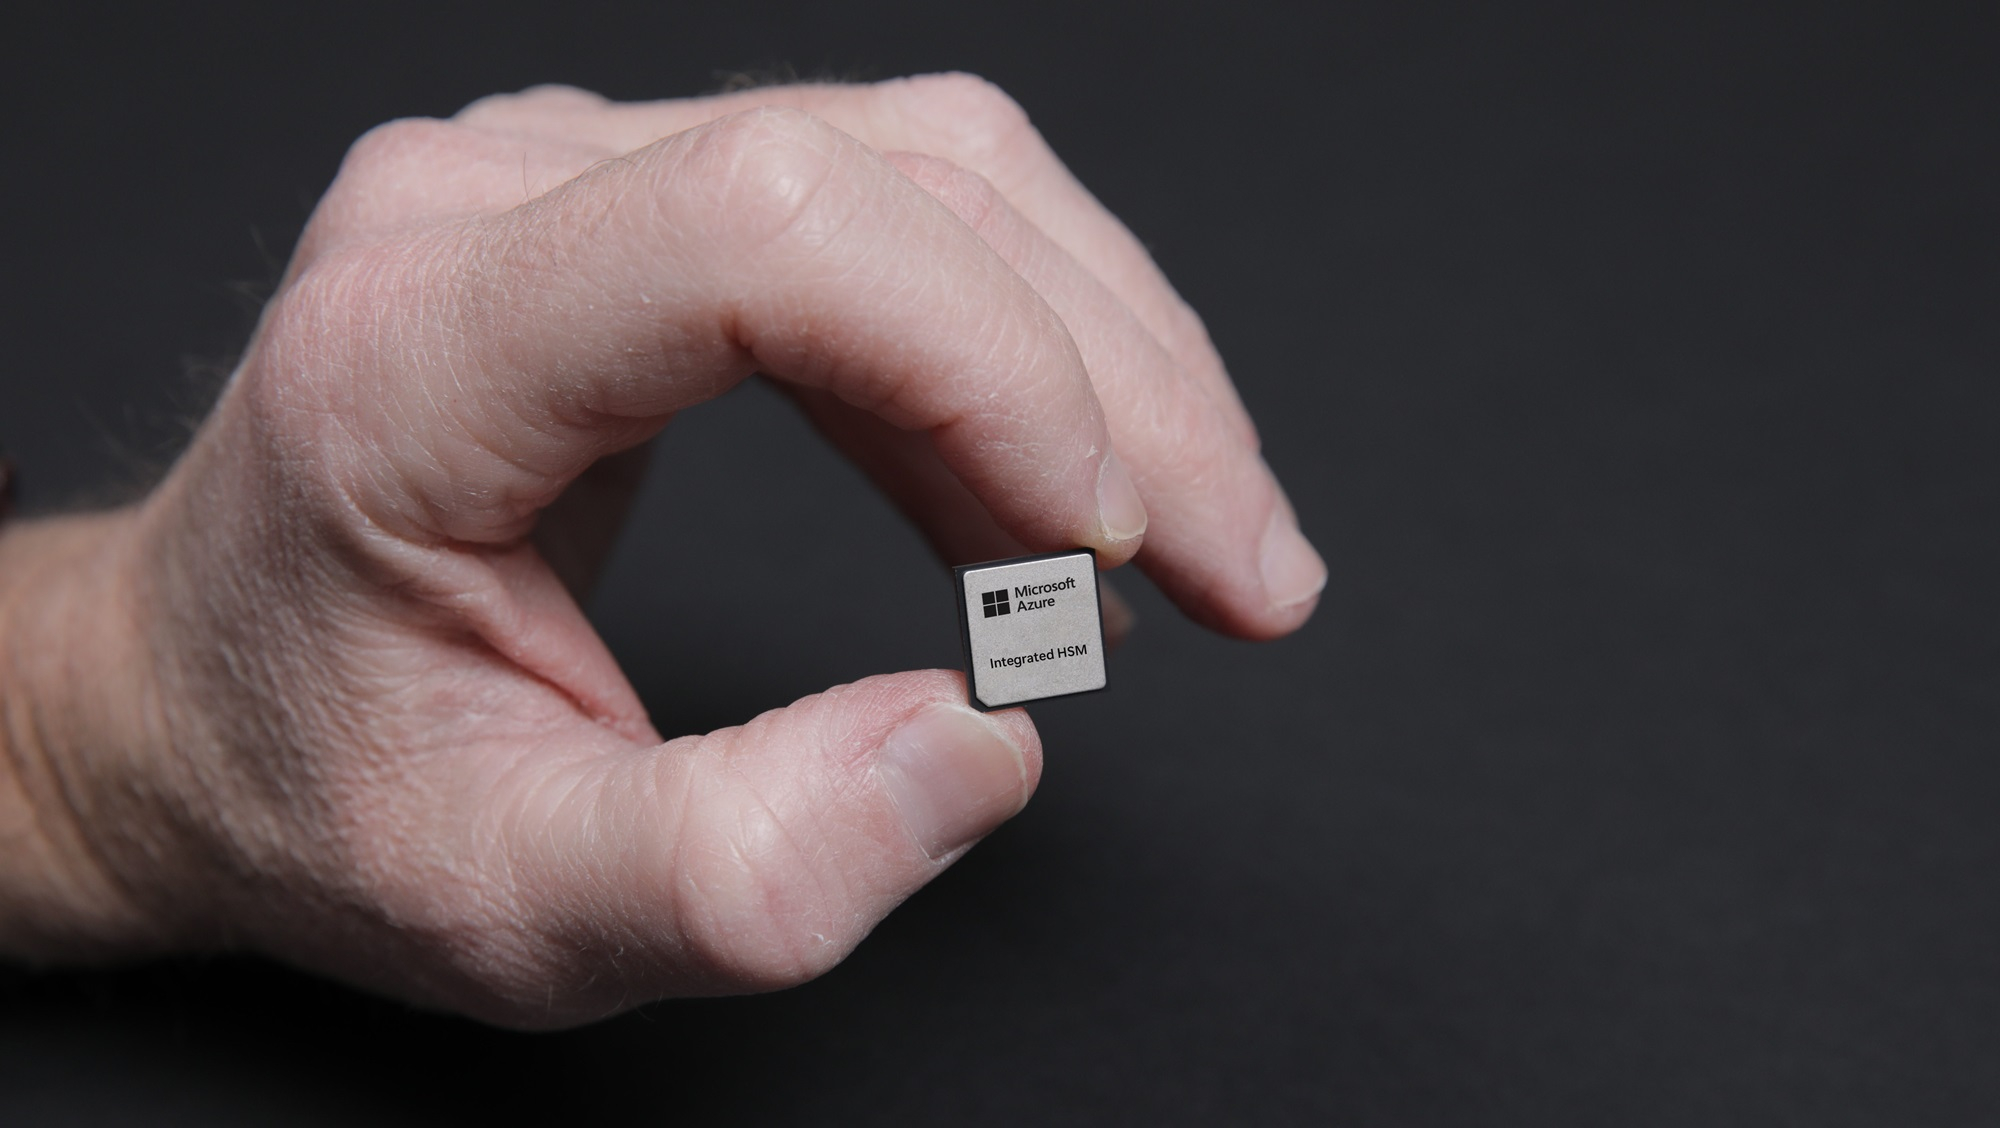 Не вызывает сомнений, что в разработке Azure Boost DPU участвовали инженеры Fungible, производителя DPU, который Microsoft приобрела в декабре прошлого года. Как отмечает TechCrunch, в последние годы популярность DPU резко увеличилась. AWS разработала уже несколько поколений Nitro, Google совместно с Intel создала IPU, AMD предлагает DPU Pensando, а NVIDIA — BlueField. Есть и другие нишевые игроки. Согласно оценкам Allied Analytics, рынок чипов DPU может составить к 2031 году $5,5 млрд. 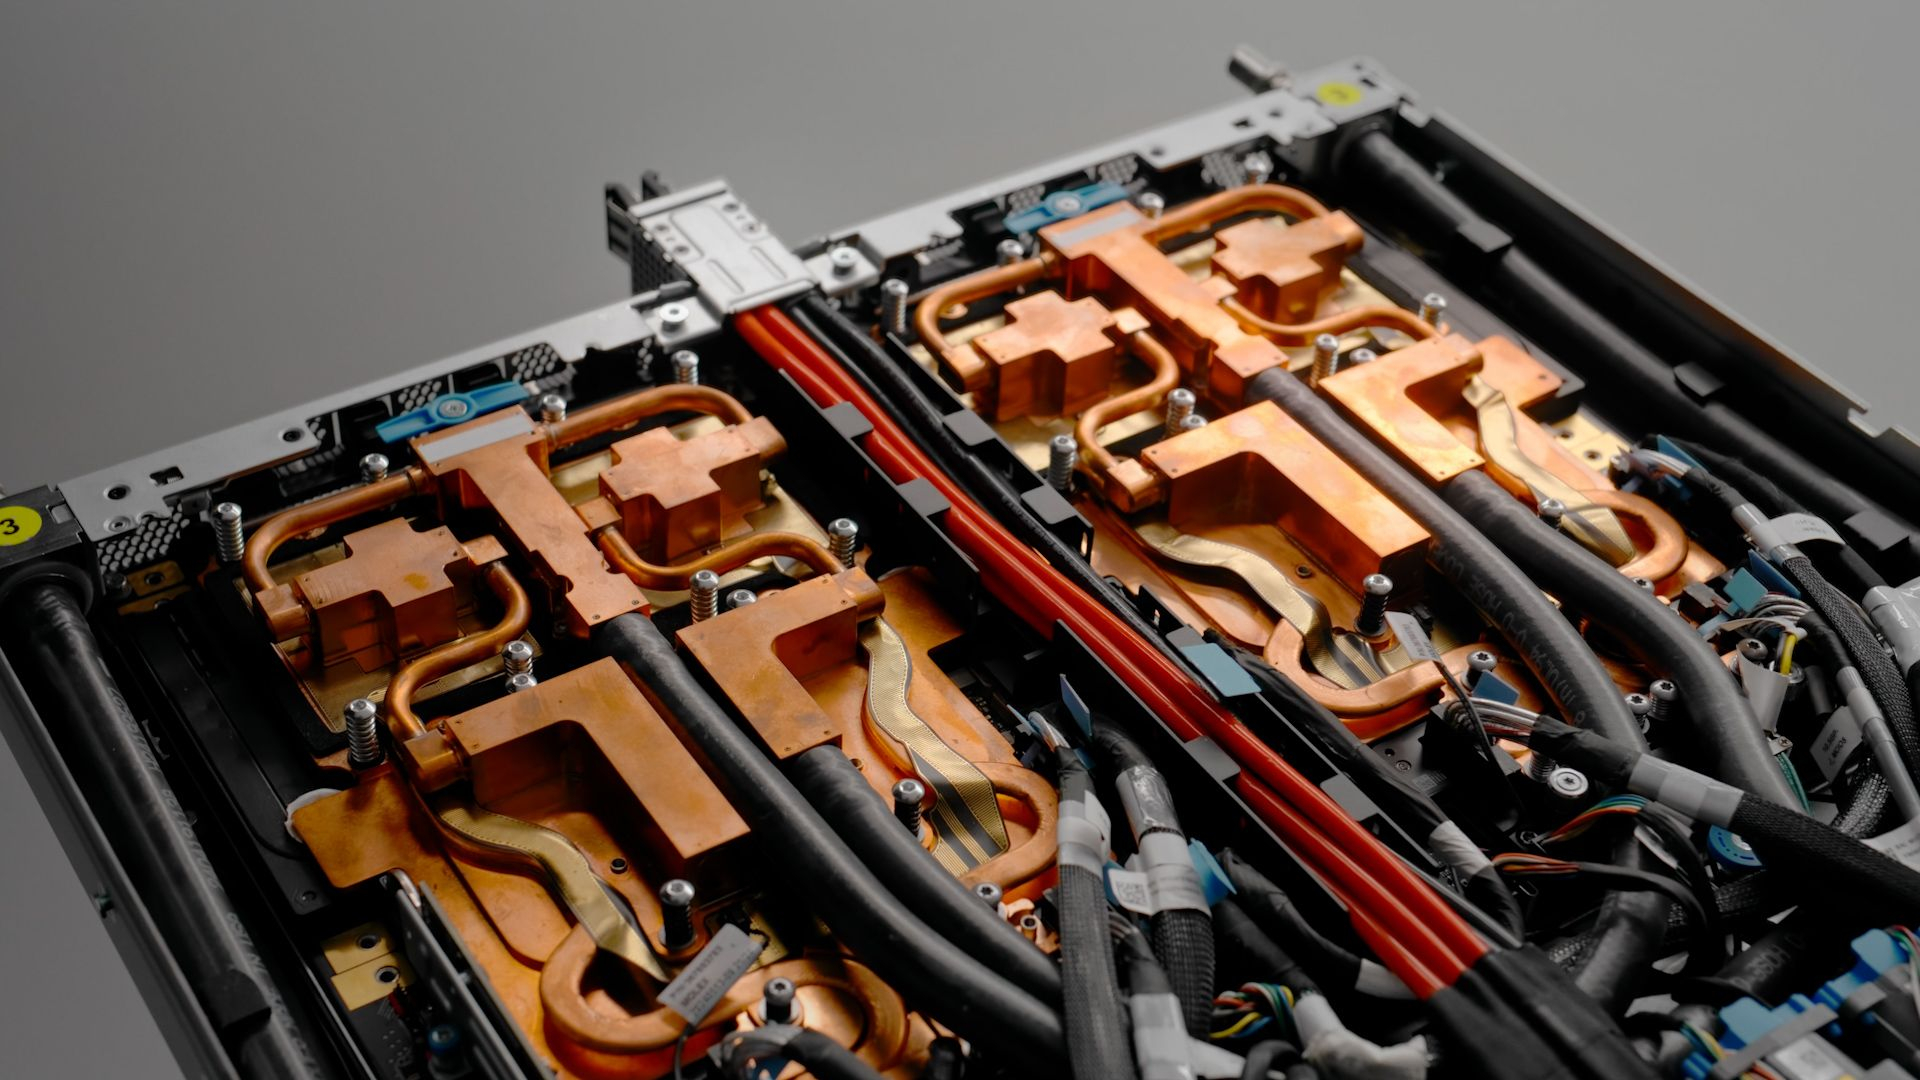 Ещё один кастомный чип — Azure integrated Hardware Security Module (HSM) — отвечает за хранение цифровых криптографических подписей и ключей шифрования в защищённом модуле «без ущерба для производительности или увеличения задержки». «Azure Integrated HSM будет устанавливаться на каждом новом сервере в ЦОД Microsoft, начиная со следующего года, чтобы повысить защиту всего парка оборудования Azure как для конфиденциальных, так и для общих рабочих нагрузок», — заявила Microsoft. Azure Integrated HSM работает со всем стеком Azure, обеспечивая сквозную безопасность и защиту. 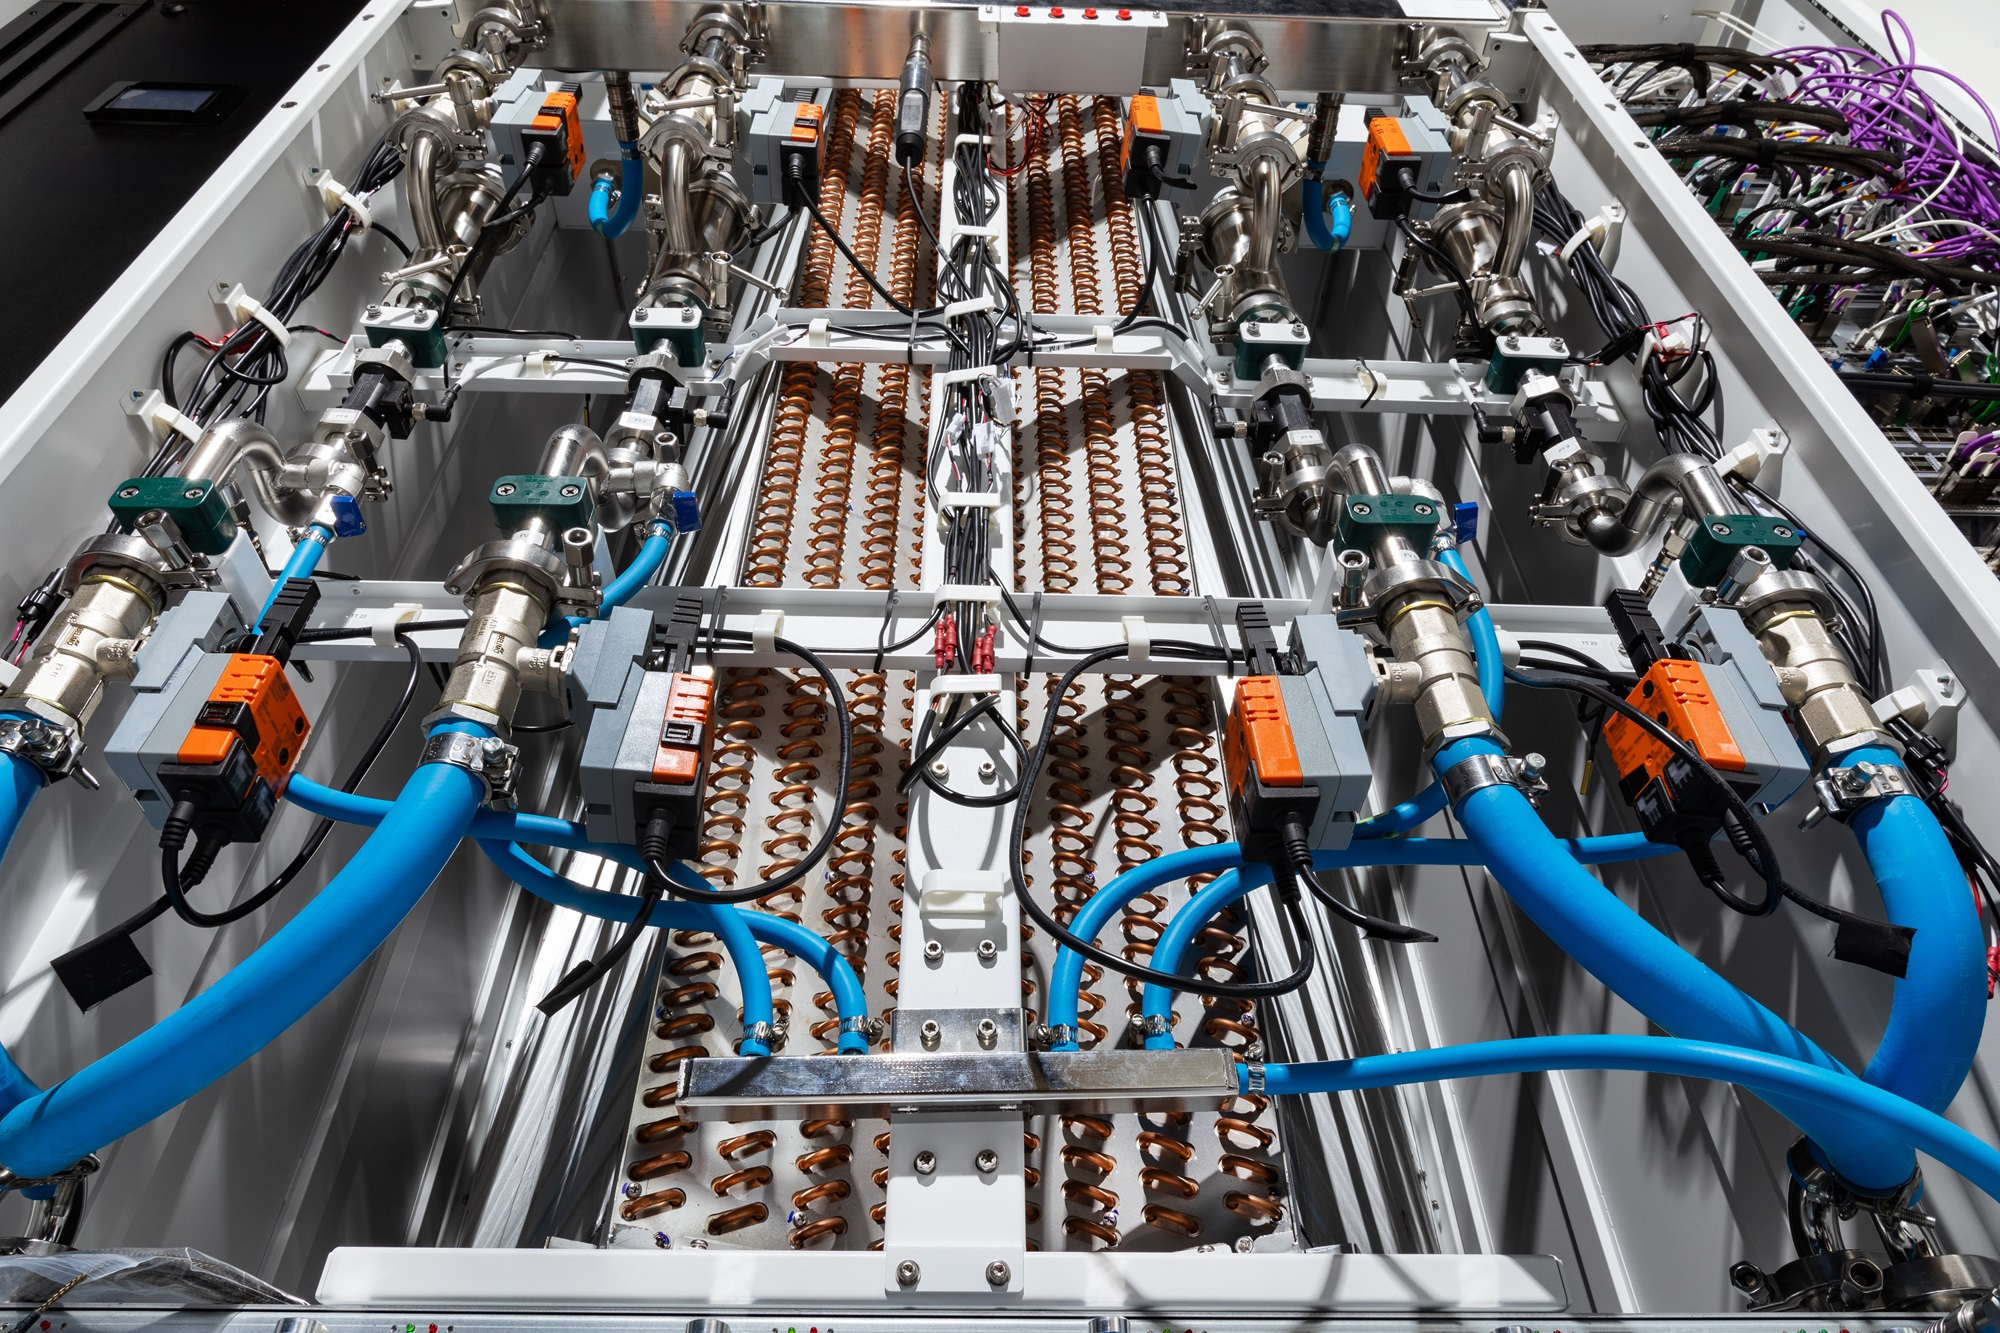 Microsoft также объявила, что задействует ускорители NVIDIA Blackwell и кастомные серверные процессоры AMD EPYC. Так, инстансы Azure ND GB200 v6 будут использовать суперускорители NVIDIA GB200 NVL 72 в собственном исполнении Microsoft, а интерконнект Quantum InfiniBand позволит объединить десятки тысяч ускорителей Blackwell. Компания стремительно наращивает закупки этих систем. А инстансы Azure HBv5 получат уникальные 88-ядерные AMD EPYC 9V64H с памятью HBM, которые будут доступны только в облаке Azure. Каждый инстанс включает четыре таких CPU и до 450 Гбайт памяти с агрегированной пропускной способностью 6,9 Тбайт/с. 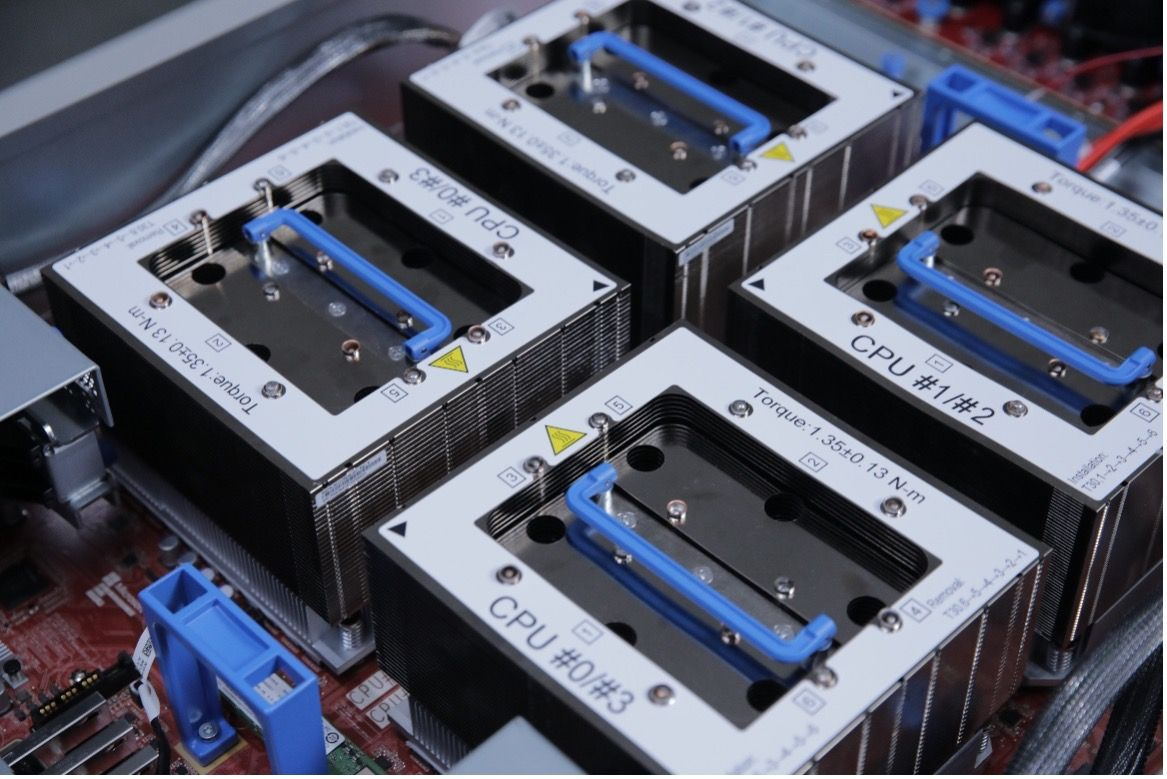 Кроме того, Microsoft анонсировала новое решение Azure Local, которое заменит семейство Azure Stack. Azure Local — это облачная гибридная инфраструктурная платформа, поддерживаемая Azure Arc, которая объединяет локальные среды с «большим» облаком Azure. По словам компании, клиенты получат обновление до Azure Local в автоматическом режиме. Наконец, Microsoft анонсировала новые возможности в Azure AI Foundry, новой «унифицированной» платформе приложений ИИ, где организации смогут проектировать, настраивать и управлять своими приложениями и агентами ИИ. В числе новых опций — Azure AI Foundry SDK (пока в виде превью).
05.11.2024 [18:19], Андрей Крупин
Система управления уязвимостями Security Vision Vulnerability Management получила крупное обновлениеКомпания «Интеллектуальная безопасность» сообщила о выпуске новой версии программного комплекса Security Vision Vulnerability Management (VM), предназначенного для анализа защищённости корпоративных IT-систем и оперативного устранения обнаруженных уязвимостей. Security Vision VM позволяет выстраивать процессы обнаружения и устранения уязвимостей, сбор информации с имеющихся сканеров защищённости, платформ управления обновлениями, экспертных внешних сервисов и других решений. Продукт обеспечивает сбор полной картины уязвимостей, их взаимосвязей и рекомендаций из различных источников, формируя постоянный циклический процесс с автоматизацией оповещений, отчётов и других необходимых действий. 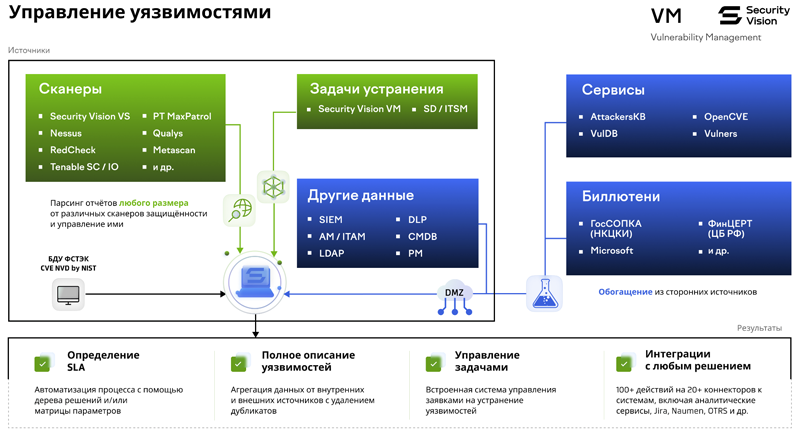
Схема работы и взаимодействия Security Vision Vulnerability Management с IT-инфраструктурой предприятия (источник изображения: securityvision.ru/products/vm) В обновлённом Security Vision VM доработаны механизмы поиска уязвимостей в контейнерных средах, отдельно реализованные для запущенных, остановленных контейнеров и образов, в том числе в окружениях под управлением Kubernetes. Также в программный комплекс добавлены новые режимы сканирования: Pentest (обнаружение и проверка возможности эксплуатации сетевых уязвимостей, применения наиболее серьёзных эксплойтов, подбор слабых паролей, проверка устаревших/уязвимых алгоритмов шифрования и др.), «Сканирование веб-приложений» (проводится проверка на XSS-, CSRF-уязвимости, SQL-инъекции, RFI, Сode injection, раскрытие внутренней информации и настроек сайтов, подбор слабых паролей, перебор учётных записей, проверка эксплуатации специфичных веб-уязвимостей и др.) и «Ретро-скан» (поиск уязвимостей по полученным ранее данным из активов, без подключения к ним и ожидания окон сканирования). Немало в новой версии Security Vision VM реализовано прочих доработок. В частности, сообщается о расширении списка скриптов для взаимодействия с IT-активами, которые позволяют выполнять типовые действия по получению информации, администрированию и изменению конфигураций на Windows- и Linux-хостах, различных видах сетевого оборудования и базах данных. В дополнение к этому доработан механизм белых/черных списков, контроля разрешённого и запрещённого ПО, а также выполнения сложных скриптов при автоматическом патчинге, включая возможность отмены внесённых изменений. В рамках регулярных обновлений баз уязвимостей со стороны компании «Интеллектуальная безопасность» предоставляются сведения об актуальных уязвимостях и выполнение дополнительных проверок по обнаружению наиболее критичных уязвимостей.
01.11.2024 [15:42], Руслан Авдеев
TikTok переносит данные европейских пользователей в норвежский ЦОД
bytedance
green mountain
hardware
tiktok
евросоюз
информационная безопасность
конфиденциальность
норвегия
цод
Медиагигант ByteDance начал перенос данных европейских пользователей TikTok в новый дата-центр в Норвегии. По данным Datacenter Dynamics, инициатива стоимостью €12 млрд реализуется в рамках т.н. Project Clover — проекта, призванного обеспечить размещение европейских данных на территории Евросоюза. TikTok сообщает, что первое здание норвежского кампуса ЦОД уже функционирует. А самый первый ЦОД для Project Clover заработал в Ирландии в 2023 году. Норвежский кампус OSL2-Hamar предоставлен компанией Green Mountain — соответствующее партнёрство анонсировали в марте 2023 года. Изначально заключался контракт на 90 МВт, распределённые на три здания, с возможностью масштабирования до 150 МВт к 2025 году. Первые 30-МВт объект передали TikTok в декабре 2023 года. Планировалось, что ЦОД заработает уже во II квартале 2024 года, но реализация проекта замедлилась из-за задержек в получении разрешений на новую подстанцию. Впрочем, само подключение к энергосети было получено не без проблем. Поскольку TikTok принадлежит китайской ByteDance, несколько стран выразили озабоченность возможной утечкой данных своих граждан, наиболее сильное давление на социальную сеть оказывается в США, там же чаще всего выступают и с разоблачениями вероятных угроз национальной безопасности — не исключена продажа местного подразделения Oracle или Microsoft. 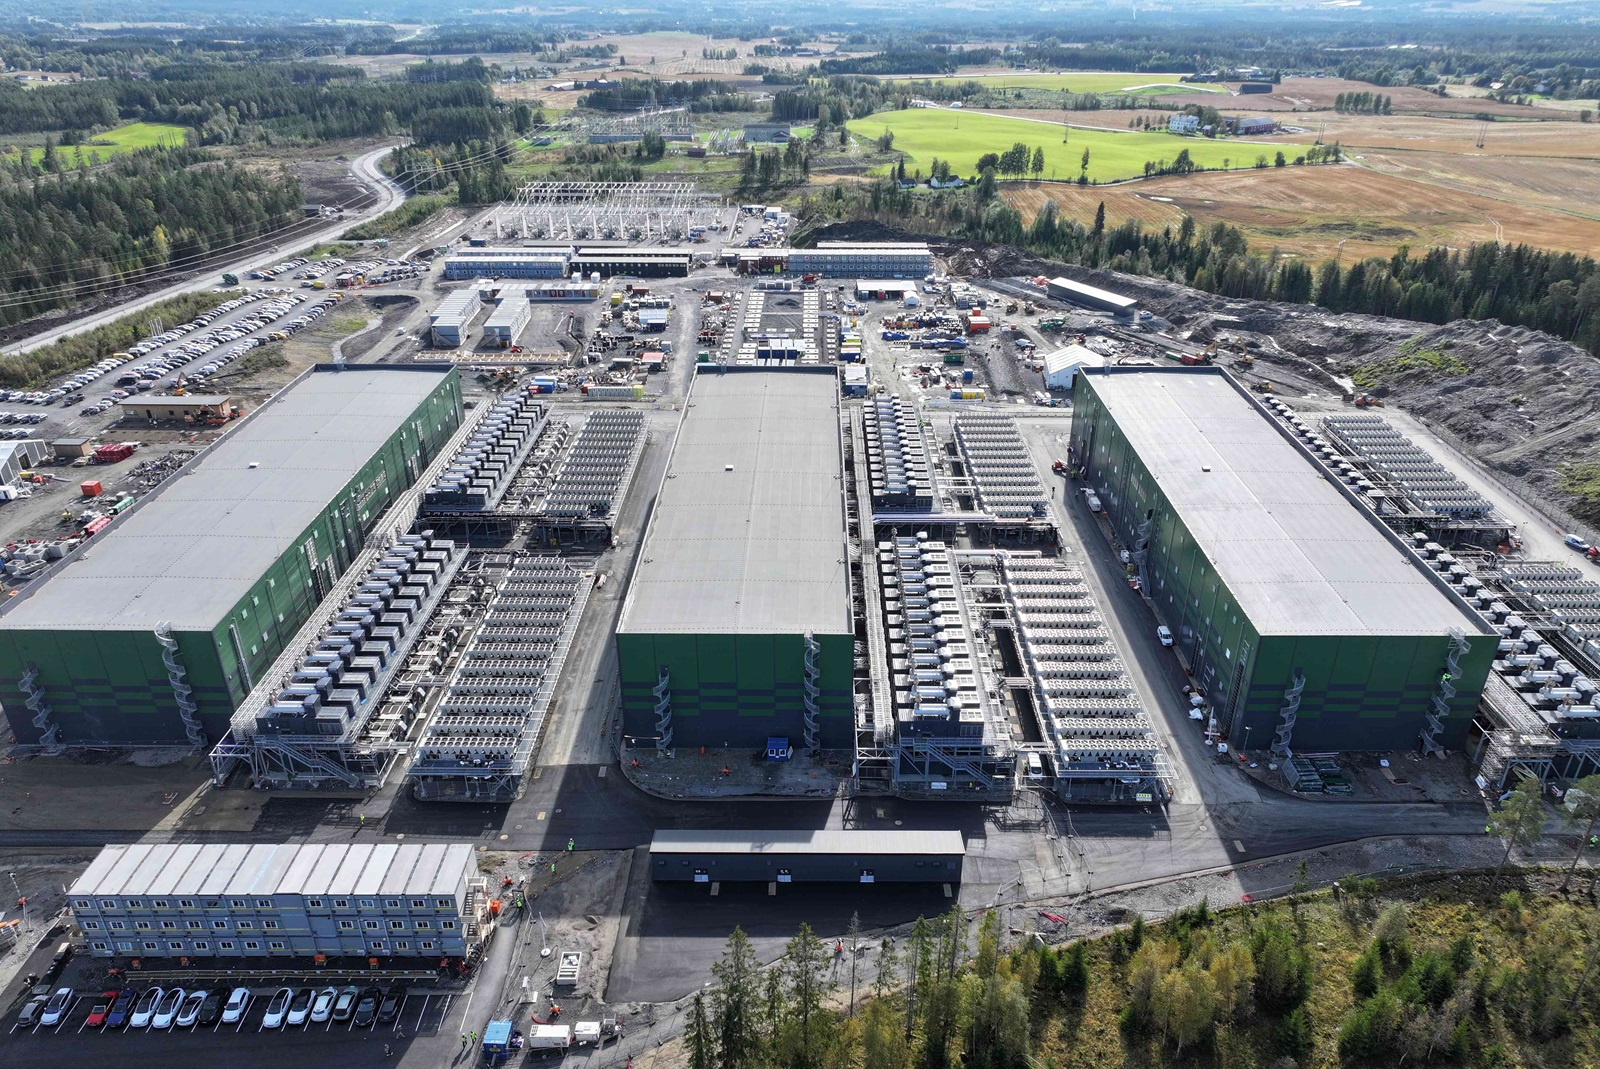
Источник изображения: TikTok Пытаясь сохранить бизнес в Европе, ByteDance анонсировала инициативу Project Clover. Помимо передачи данных в Норвегию, компания сообщила, что независимый провайдер решений в сфере кибербезопасности NCC Group занялся мониторингом движения данных социальной сети и обеспечил дополнительную защиту сведениям о европейцах. Ранее в этом месяце появилась информация о том, что TikTok якобы намеревается открыть ЦОД в Таиланде. В июне компания сообщила, что создаст ИИ-хаб в Малайзии за RM10 млрд ($2,13 млрд). Также, по слухам, компания рассматривала открытие ЦОД в Австралии для поддержки выполнения задач по всему Азиатско-Тихоокеанскому региону. Также у компании имеется ЦОД в Техасе, управляемый Oracle.
29.10.2024 [14:42], Владимир Мироненко
ГК «Солар» приобрела 10 % долю в Luntry, специализирующейся на контейнерной безопасности
kubernetes
software
инвестиции
информационная безопасность
контейнеризация
россия
ртк-солар
сделано в россии
сделка
финансы
Группа компаний «Солар» сообщила о завершении сделки по покупке 10 % доли разработчика решений контейнерной безопасности Luntry (ООО «Клаудран»). Сумма сделки не раскрывается. Как предположил один из опрошенных «Ведомостями» экспертов, стоимость Luntry исходя из публичной отчётности может составлять до 500 млн руб., а сумма сделки — порядка 50 млн руб. В ГК «Солар» отметили, что это была первая сделка в рамках недавно созданного фонда Solar Ventures, который нацелен на стимулирование роста отрасли ИБ. Согласно пресс-релизу, сделка позволит «Солару» «усилить компетенции по защите микросервисных архитектур и контейнеризации и сформировать дополнительный пакет сервисов и услуг для защиты таких инфраструктур». Luntry предлагает решение для комплексной защиты на всём жизненном цикле контейнерных приложений и средств оркестрации на базе Kubernetes. В числе клиентов компании, работающей на российском рынке с 2021 года, крупнейшие банки, страховые и ИТ-компании, ретейлеры федерального значения. Luntry обладает командой квалифицированных специалистов с более чем десятилетним опытом и широкой партнёрская сетью. Решение Luntry cлужит источником данных для SOC о Kubernetes и работающих контейнерах, помогает в расследовании инцидентов, обнаружении первопричин инцидентов и сбоев, обеспечивает высокий уровень защищённости в рамках быстрого цикла разработки, эффективное взаимодействие между командами для принятия решений и осведомленность о всех запретах и ограничениях ИБ. 
Источник изображения: Scott Graham / Unsplash В Luntry отметили, что сделка с ГК «Солар» не изменит общей стратегии развития, но при этом позволит совместными усилиями обеспечивать защиту критичных государственных информационных систем, использующих контейнеризацию. В свою очередь, в ГК «Солар» сообщили, что данная сделка выполнена в рамках реализации инвестиционной стратегии, рассчитанной на период до конца 2025 года. Ранее ГК «Солар» приобрела доли в компаниях Digital Security, «Secure-T», «Элвис-Плюс» и «НТБ» и создала СП Солар-ТЗИ. По оценке ГК «Солар», российский рынок безопасности контейнеров составил в 2023 году 1,1 млрд руб., в том числе за счёт функциональности, реализованной на платформах управления контейнерами. К 2027 году его объём может достичь 2,0–2,5 млрд руб. и Luntry может занять до 20 % рынка.
25.10.2024 [07:14], Владимир Мироненко
В России запущено первое облако для объектов КИИ, построенное исключительно на отечественных решенияхСервис-провайдер «РТК-ЦОД», являющийся дочерней структурой «Ростелекома», запустил сервис «Облако КИИ», предназначенный для размещения значимых объектов критической информационной инфраструктуры российских компаний. По словам «РТК-ЦОД», «Облако КИИ» предлагает «беспрецедентный уровень безопасности и защиты в комплексе с классическими преимуществами IaaS-решений». Как указано в пресс-релизе, «Облако КИИ» — первое на отечественном рынке импортонезависимое решение для организаций, инфраструктура которых должно быть приведена в соответствие с требованиями регуляторов в сфере КИИ, в первую очередь, с положениями федерального закона №187-ФЗ и приказа ФСТЭК №239 о безопасности критической информационной инфраструктуры РФ. 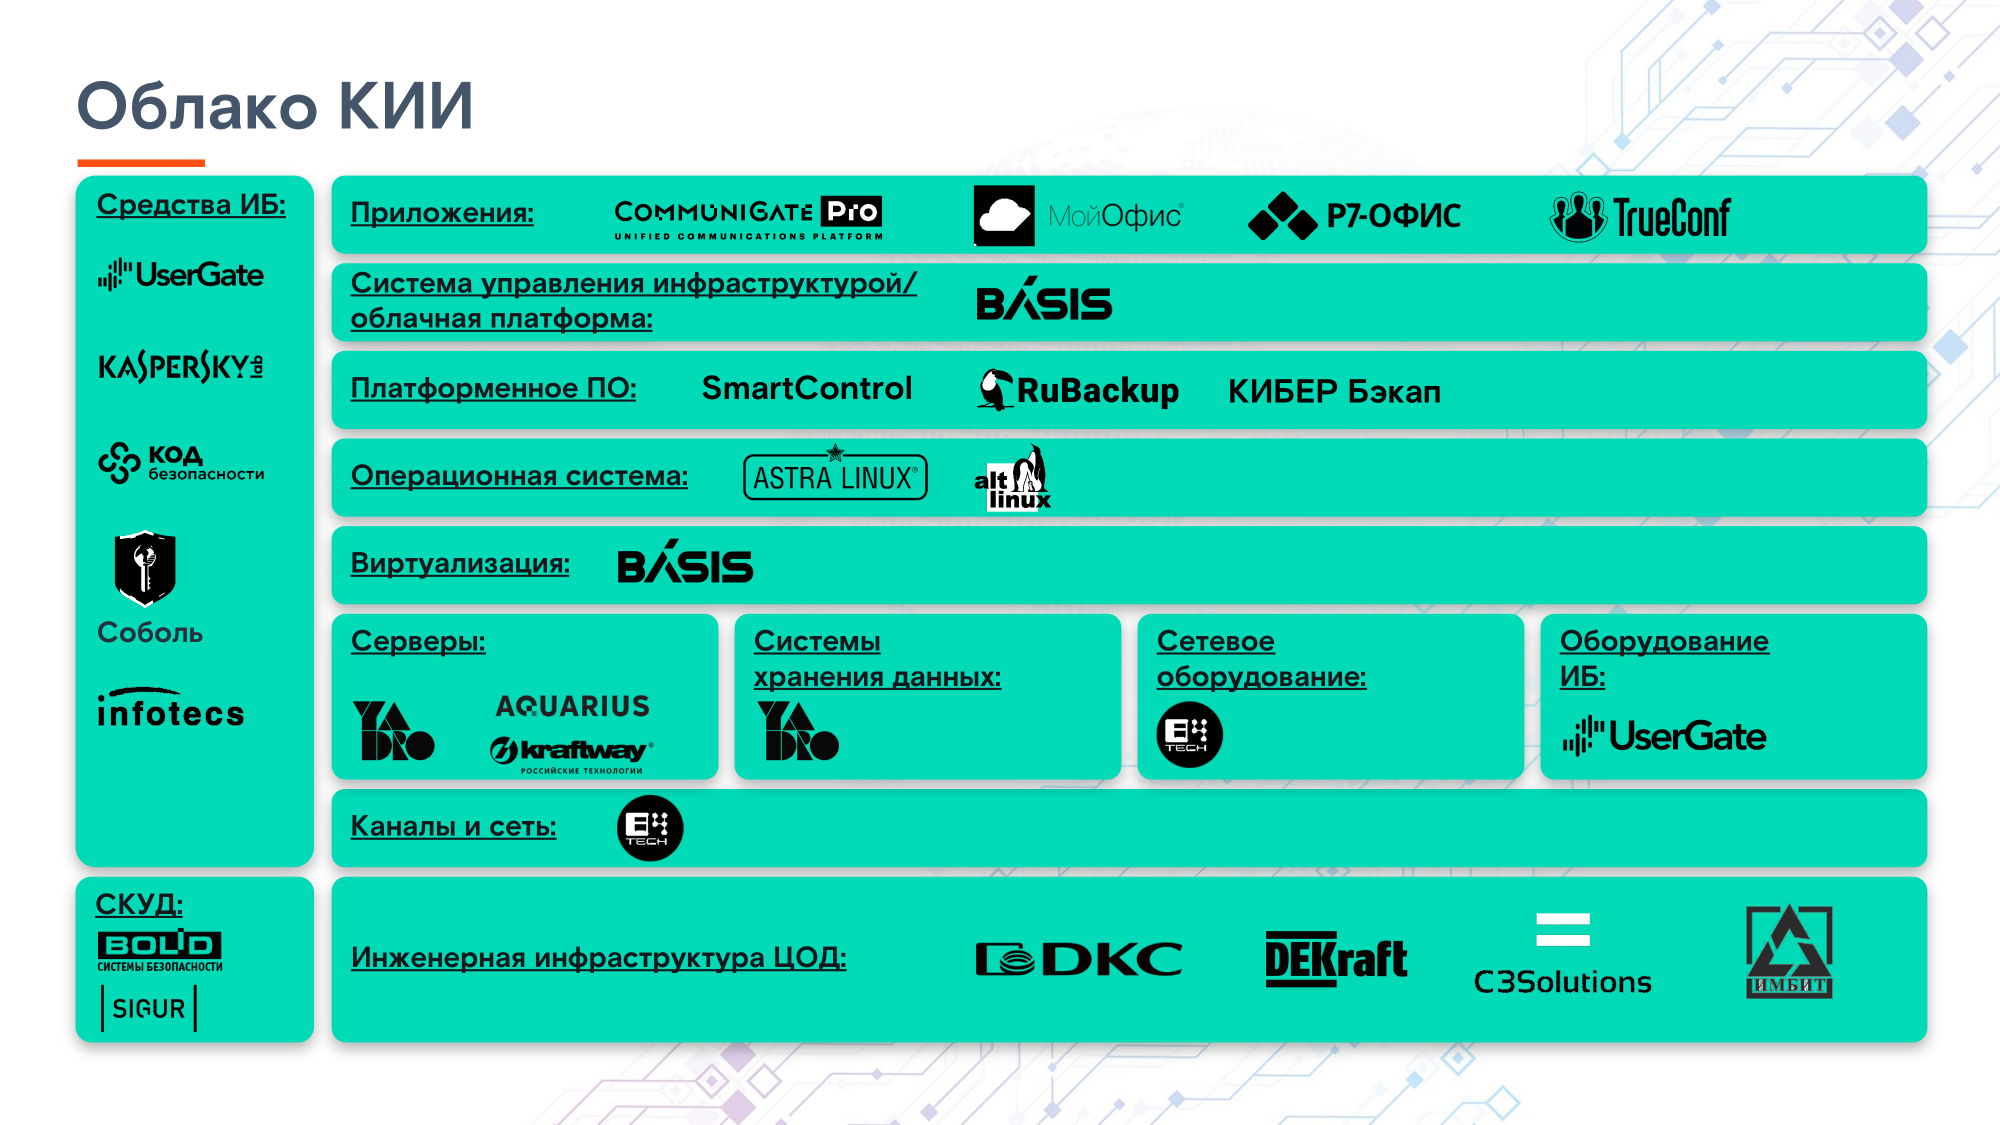
Источник изображения: «РТК-ЦОД» Сообщается, что сервис построен на базе российских решений с соблюдением требований информационной безопасности и импортозамещения для компаний-субъектов КИИ. Средства защиты информации сервиса аттестованы ФСТЭК России, благодаря чему в облачной инфраструктуре можно размещать объекты КИИ до второй категории значимости, государственные информационные системы первой категории и работать с персональными данными до первого уровня значимости включительно. Оборудование «Облака КИИ» включено в реестр Минпромторга, а ПО — в реестр Минцифры. Согласно указу президента РФ о мерах по обеспечению технологической независимости и безопасности критической информационной инфраструктуры России, подписанному в марте 2022 года, с 1 января 2025 года органам государственной власти запрещается использовать иностранное ПО на объектах КИИ.
20.08.2024 [14:16], Руслан Авдеев
Разработчик универсальных криптоускорителей Fabric Cryptography привлёк $33 млнПредлагающий чипы для аппаратного ускорения криптографических операций стартап Fabric Cryptography Inc. в ходе раунда финансирования A сумел привлечь $33 млн для поддержки дальнейшей разработки своих продуктов. По данным Silicon Angle, общий объём внешнего финансирования достиг $39 млн. Ведущими инвесторами стали Blockchain Capital и 1kx, свой вклад сделали и криптовалютные компании Offchain Labs, Polygon и Matter Labs. Основным продуктом компании является SoC Verifiable Processing Unit (VPU), специально созданный для обработки криптографических алгоритмов. На обработку таких алгоритмов требуется немало вычислительных ресурсов при (де-)шифровании больших массивов данных. Вендор заявляет, что VPU могут более эффективно использовать криптографическое ПО, чем традиционные процессоры, снижая эксплуатационные расходы. На рынке уже имеются многочисленные чипы для криптографических задач. Однако многие из них оптимизированы лишь для определённого набора криптографических алгоритмов. Fabric Cryptography наделила VPU набором команд (ISA), оптимизированных именно для операций, применяемых при шифровании и хешировании. Это позволяет перепрограммировать VPU для новых алгоритмов. 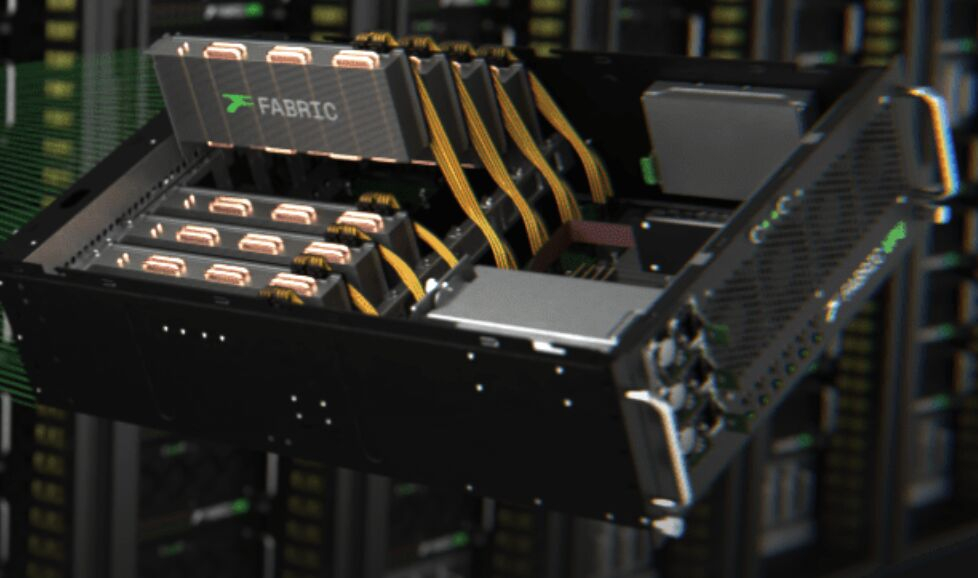
Источник изображений: Fabric Cryptography VPU включает RISC-V ядра, векторные блоки, быстрый неблокирующий интерконнект и унифицированную память неназванного типа. Чип FC 1000 включает один VPU. PCIe-карта VPU 8060 включает три чипа FC 1000 и 30 Гбайт памяти с пропускной способностью около 1 Тбайт/с. Сервер Byte Smasher включает до восьми VPU 8060 и обеспечивает производительность более 1 Тбайт/с на задачах хеширования. Первым целевым примером использования VPU является ускорение алгоритмов ZKP (Zero-knowledge proof, доказательство с нулевым разглашением), которые применяются некоторыми блокчейн-платформами. В Fabric Cryptography рассказали, что получили предварительные заказы на VPU на десятки миллионов долларов именно от клиентов, рассчитывающих на выполнение ZKP-задач. 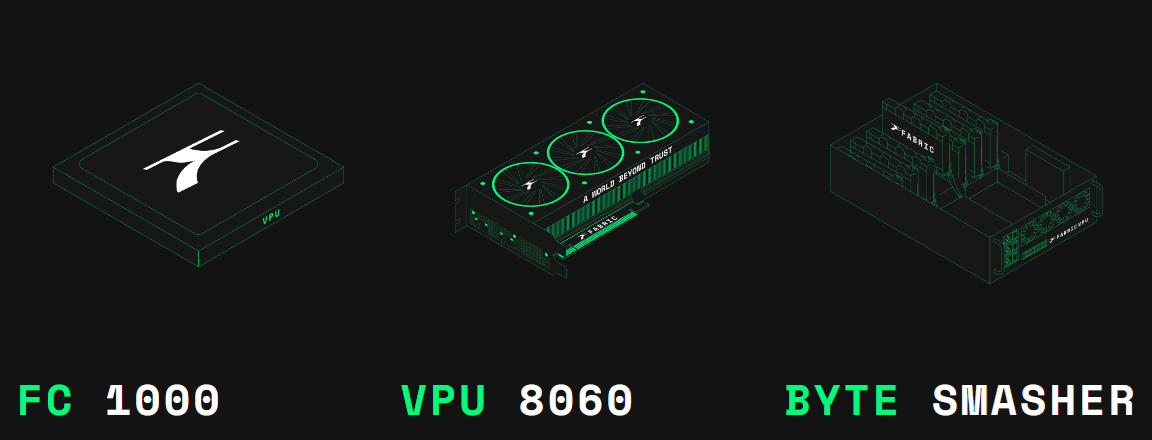 Fabric Cryptography намерена использовать полученные инвестиции на разработку новой, более производительной версии ускорителя и найм разработчиков ПО. Сейчас в компании работают более 60 инженеров, перешедших из AMD, Apple, Galois, Intel, NVIDIA и т.д. В комплекте с чипами компания предлагает компилятор и несколько связанных инструментов, которые упрощают внедрение приложений, использующих VPU.
22.06.2024 [00:05], Алексей Степин
Альянс CHERI будет продвигать технологию надёжной защиты памяти от атак — первой её могут получить процессоры RISC-VВ современных процессорах немало возможностей для атак связано с особенностями работы современных подсистем памяти. Для противостояния подобным угрозам Capabilities Limited, Codasip, FreeBSD Foundation, lowRISC, SCI Semiconducto и Кембриджский университет объявили о создании альянса CHERI (Capability Hardware Enhanced RISC Instructions). Целью новой организации должна стать помощь в стандартизации, популяризации и продвижении на рынок разработанных Кембриджским университетом совместно с исследовательским центром SRI International процессорных расширений, позволяющих аппаратно реализовывать механизмы защиты памяти, исключающие целый ряд потенциальных уязвимостей, например, переполнение буфера или некорректная работа с указателями. 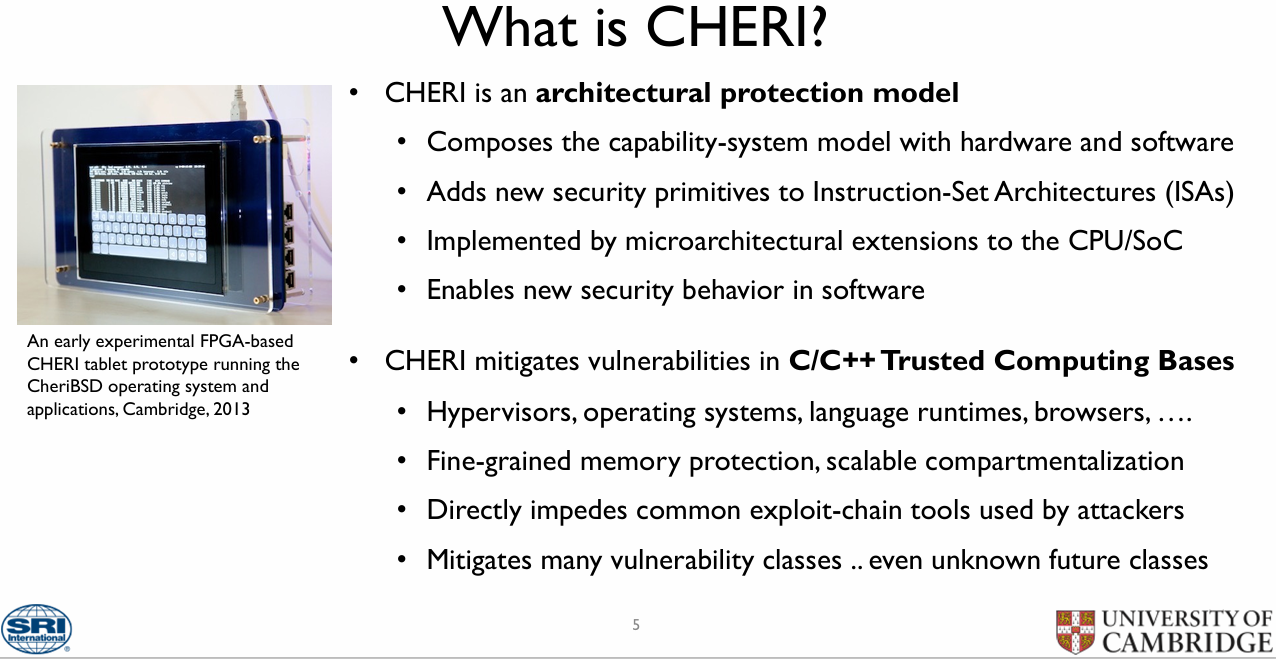
Источник: University of Cambridge Сама технология имеет «модульный» характер. Она может применяться выборочно для защиты функций от конкретных атак и требует лишь весьма скромной адаптации кода. Согласно заявлению CHERI Alliance, огромный пул уже наработанного ПО на языках семейств С и C++ может быть легко доработан для серьёзного повышения уровня безопасности. 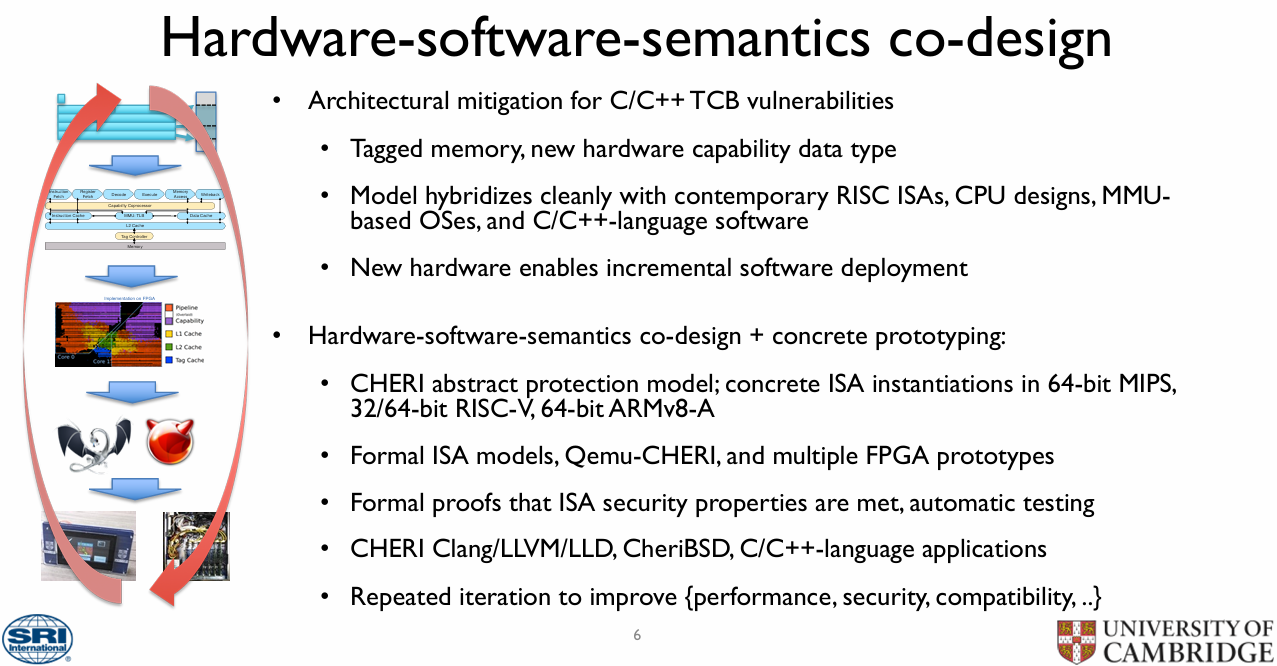
Источник: University of Cambridge Кроме того, данная технология позволяет реализовать высокопроизводительные и масштабируемые механизмы компартментализации (compartmentalization) и обеспечения минимально необходимых прав (least privilege). Такое «разделение на отсеки» должно защитить уже скомпрометированную систему и не позволить злоумышленнику развить атаку, даже если он воспользовался ранее неизвестной уязвимостью. 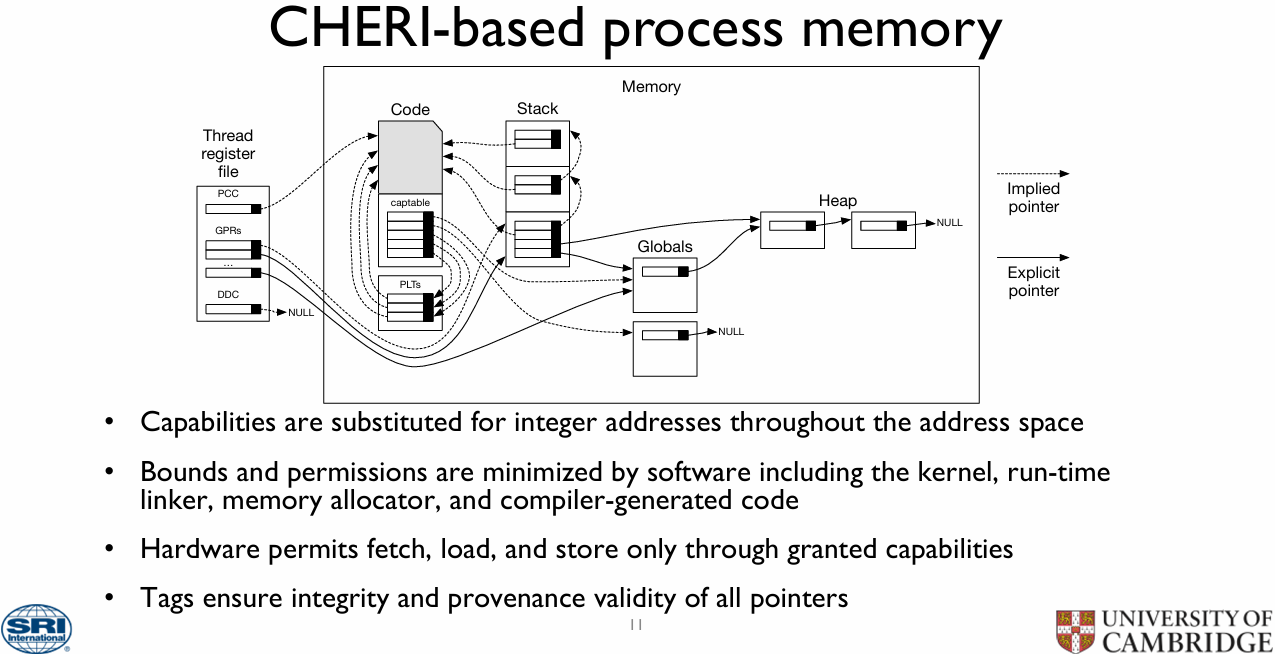
Механика работы расширений CHERI с памятью. Источник: University of Cambridge Технологии, предлагаемые альянсом CHERI, хорошо проработаны — их развитие идёт с 2010 года, а актуальность массового внедрения подобных решений за прошедшее время успела лишь назреть. Однако для успеха данной инициативы потребуется широкое содействие со стороны индустрии как аппаратного обеспечения, так и программного. 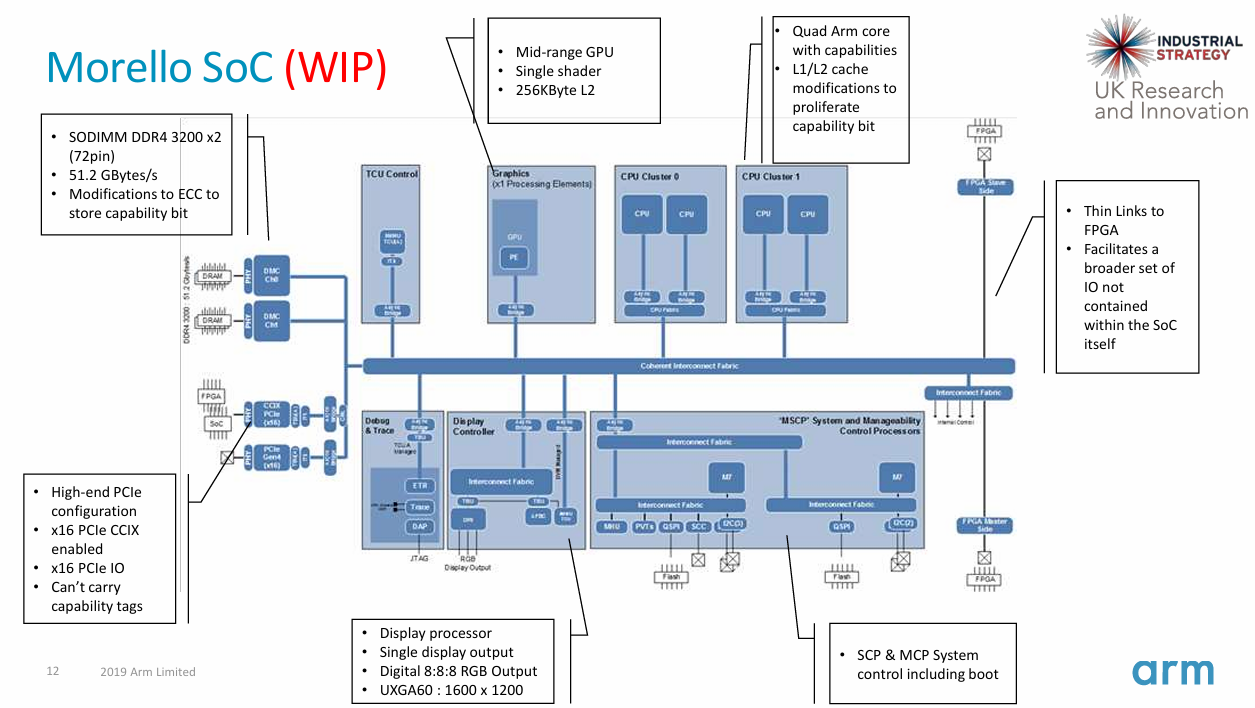
Блок-схема Arm Morello. Источник: Arm Участники альянса настроены оптимистично, однако в их число пока не входит ни один из крупных разработчиков CPU, в частности, Arm. В настоящее время главной архитектурой для приложения своих усилий они видят RISC-V, о чём свидетельствует документация на CHERI ISAv9. Впрочем, черновой вариант расширений имеется и для x86-64. Сама Arm этого оптимизма не разделяет. Компания имеет за плечами пятилетний опыт разработки проекта Morello, основанному на идеях CHERI, но, по словам представителя Arm, процесс тестирования прототипов защищённых систем выявил ряд ограничений, пока препятствующий их широкому распространению на рынке. Тем не менее, работы над платформой Morello будут продолжены. При этом буквально на днях для Arm-процессоров была выявлена атака TikTag, направленная на обход механизма защиты памяти Memory Tagging Extensions (MTE).
26.05.2024 [13:24], Руслан Авдеев
Эрик Шмидт: будущие суперкомпьютеры США и Китая будут окружены пулемётами и колючей проволокой и питаться от АЭС
hardware
hpc
аэс
безопасность
ии
информационная безопасность
китай
суперкомпьютер
сша
цод
энергетика
Бывший генеральный директор Google Эрик Шмидт (Eric Schmidt) прогнозирует, что в обозримом будущем в США и Китае большие суперкомпьютеры будут заниматься ИИ-вычислениями под защитой военных баз. В интервью Noema он подробно рассказал о том, каким видит новые ИИ-проекты, и это будущее вышло довольно мрачным. Шмидт поведал о том, как правительства будут регулировать ИИ и искать возможности контроля ЦОД, работающих над ИИ. Покинув Google, бизнесмен начал очень тесно сотрудничать с военно-промышленным комплексом США. По его словам, рано или поздно в США и Китае появится небольшое число чрезвычайно производительных суперкомпьютеров с возможностью «автономных изобретений» — их производительность будет гораздо выше, чем государства готовы свободно предоставить как своим гражданам, так и соперникам. Каждый такой суперкомпьютер будет соседствовать с военной базой, питаться от атомного источника энергии, а вокруг будет колючая проволока и пулемёты. Разумеется, таких машин будет немного — гораздо больше суперкомпьютеров будут менее производительны и доступ к ним останется более широким. Строго говоря, самые производительные суперкомпьютеры США принадлежат Национальным лабораториям Министерства энергетики США, которые усиленно охраняются и сейчас. Как заявил Шмидт, необходимы и договорённости об уровнях безопасности вычислительных систем по примеру биологических лабораторий. В биологии широко распространена оценка по уровням биологической угрозы для сдерживания её распространения и оценки уровня риска заражения. С суперкомпьютерами имеет смысл применить похожую классификацию. 
Источник изображения: Joel Rivera-Camacho/unsplash.com Шмидт был председателем Комиссии национальной безопасности США по ИИ и работал в Совете по оборонным инновациям. Также он активно инвестировал в оборонные стартапы. В то же время Шмидт сохранил влияние и в Alphabet и до сих пор владеет акциями компании стоимостью в миллиарды долларов. Военные и разведывательные службы США пока с осторожностью относятся к большим языковым моделям (LLM) и генеративному ИИ вообще из-за распространённости «галлюцинаций» в таких системах, ведущих к весьма правдоподобным на первый взгляд неверным выводам. Кроме того, остро стоит вопрос сохранения секретной информации в таких системах. Ранее в этом году Microsoft подтвердила внедрение изолированной от интернета генеративной ИИ-модели для спецслужб США после модернизации одного из своих ИИ-ЦОД в Айове. При этом представитель Microsoft два года назад предрекал, что нынешнее поколение экзафлопсных суперкомпьютеров будет последним и со временем все переберутся в облака. |
|

